soynico tics
- Actualidad
- junio 22, 2026
- 94 views
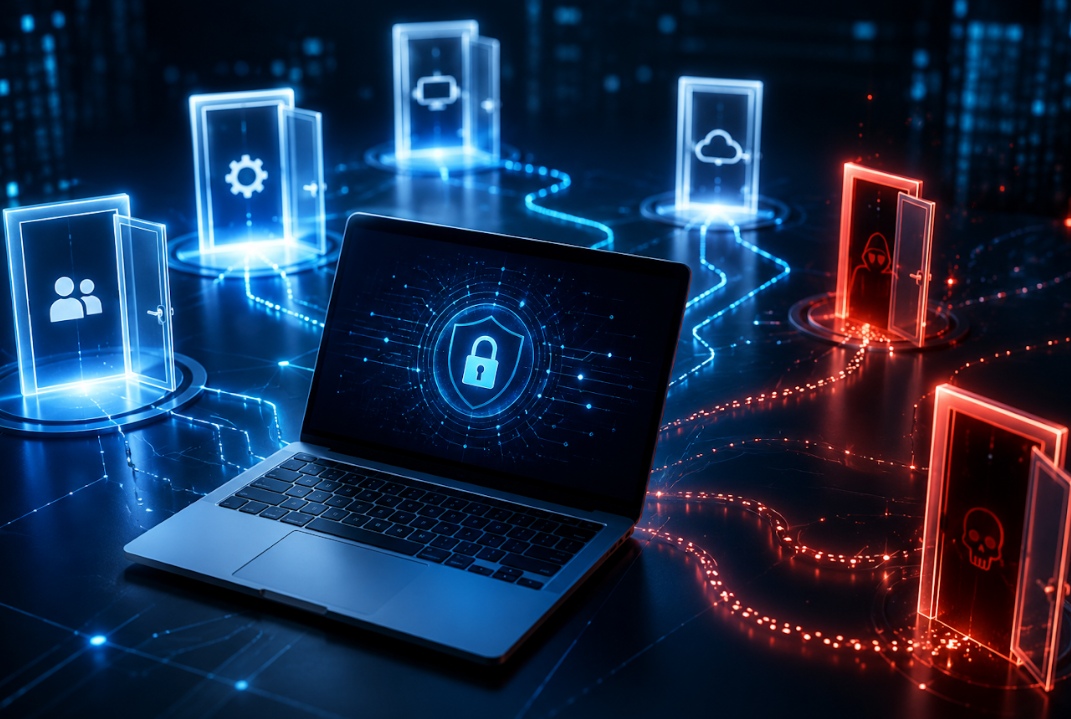
HP: ¿Quién tiene el control remoto? Los atacantes están convirtiendo herramientas legítimas de acceso remoto en puertas alternativas.
Los investigadores de amenazas de HP detectaron que los atacantes están utilizando señuelos de phishing relacionados con el cierre del año fiscal, descargas falsas de aplicaciones de citas, herramientas fraudulentas…